

Writer: 
Share
ในยุคที่ธุรกิจค้าปลีกขับเคลื่อนด้วยระบบอัตโนมัติและอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ต (IoT) ช่องโหว่ด้านความปลอดภัยอาจไม่ได้จำกัดอยู่แค่ระบบฐานข้อมูลลูกค้าหรือเซิร์ฟเวอร์หลักอีกต่อไป
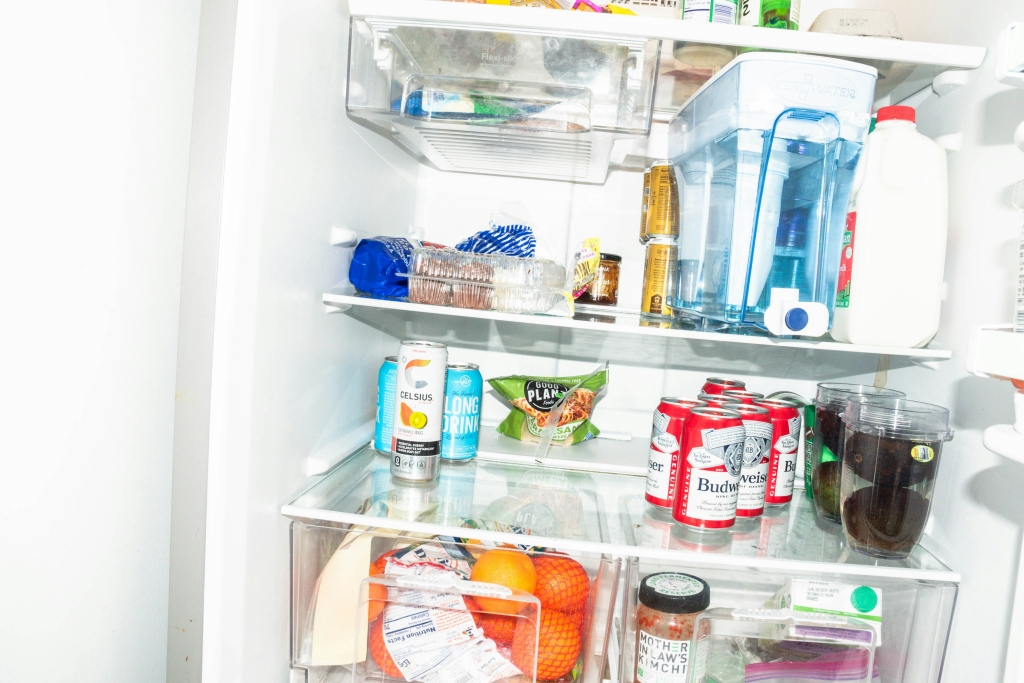
ล่าสุดในช่วงสองเดือนที่ผ่านมา ยุโรปต้องเผชิญกับเหตุการณ์ภัยคุกคามรูปแบบใหม่ เมื่อแฮกเกอร์พุ่งเป้าโจมตีระบบทำความเย็นหรือ “ตู้แช่” ในซูเปอร์มาร์เก็ตหลายแห่ง ผลลัพธ์ของการโจมตีครั้งนี้สร้างความเสียหายทางธุรกิจอย่างเป็นรูปธรรม ทั้งสินค้าเน่าเสียสูญหาย ยอดขายลดลงอย่างหนัก และทำให้ระบบปฏิบัติการของร้านค้าต้องหยุดชะงัก
แม้เหตุการณ์ดังกล่าวจะเกิดขึ้นไกลถึงทวีปยุโรป แต่ความเสี่ยงนี้กำลังคืบคลานเข้าใกล้วงการค้าปลีกในภูมิภาคเอเชียแปซิฟิกอย่างปฏิเสธไม่ได้ นายเอเดรียน เฮีย กรรมการผู้จัดการ ภูมิภาคเอเชียแปซิฟิก แคสเปอร์สกี้ (Kaspersky) ออกมาให้ความเห็นถึงประเด็นนี้ไว้อย่างน่าสนใจว่า เงื่อนไขและโครงสร้างพื้นฐานที่ทำให้เกิดการโจมตีในยุโรป ไม่ใช่เรื่องเฉพาะถิ่น
อ้างอิงข้อมูลจากเอกสาร “Cyberattacks in Europe’s supermarket refrigerators_th.docx” ปัจจุบันกลุ่มประเทศเศรษฐกิจเกิดใหม่กำลังเผชิญกับการขยายตัวของเมืองอย่างรวดเร็ว ซึ่งเติบโตควบคู่ไปกับเครือข่ายโลจิสติกส์ค้าปลีกและอีคอมเมิร์ซ ปัจจัยเหล่านี้ผลักดันให้เกิดความต้องการใช้งานระบบทำความเย็นขั้นสูงทั่วภูมิภาคเอเชียแปซิฟิก การแข่งขันในตลาดค้าปลีกยุคใหม่ถูกขับเคลื่อนด้วยเทคโนโลยีการตรวจสอบผ่าน IoT ระบบประหยัดพลังงาน และการใช้สารทำความเย็นที่ยั่งยืน ซึ่งสมการนี้มีกฎเหล็กอยู่ข้อหนึ่งคือ ยิ่งระบบทำความเย็นเชื่อมต่อกันมากขึ้นเท่าใด ความจำเป็นในการรักษาความปลอดภัยทางไซเบอร์ก็ยิ่งสูงขึ้นเป็นเงาตามตัว
ภาคค้าปลีกตกเป็นเป้าหมายอย่างชัดเจน
ข้อมูลจากรายงานความปลอดภัย Security Bulletin ปี 2025 ของแคสเปอร์สกี้ ได้ฉายภาพให้เห็นถึงภัยคุกคามในภาคค้าปลีกและอีคอมเมิร์ซที่รุนแรงขึ้นอย่างมีนัยสำคัญ:
- 22.20% ของผู้ค้าปลีกต้องเผชิญกับภัยคุกคามที่เกิดขึ้นบนอุปกรณ์
- 8.25% ของบริษัทค้าปลีกและอีคอมเมิร์ซถูกคุกคามด้วยแรนซัมแวร์ (Ransomware)
- จำนวนผู้ใช้ B2B แบบไม่ซ้ำกันในภาคค้าปลีกที่ตรวจพบแรนซัมแวร์ พุ่งสูงขึ้นถึง 152% เมื่อเปรียบเทียบกับปี 2023
นอกจากนี้ แคสเปอร์สกี้ยังคาดการณ์ว่าในปี 2026 พื้นที่การโจมตี (Attack Surface) ในธุรกิจค้าปลีกจะขยายวงกว้างไปถึงฝั่งผู้บริโภคมากขึ้น ไม่ว่าจะเป็นการผ่านช่องทางผู้ช่วย AI สำหรับช้อปปิ้ง ข้อมูลในแชทบอท หรือเทคโนโลยีการค้นหาด้วยรูปภาพ อีกทั้งยังมีการเตือนถึงการฉ้อโกงรูปแบบใหม่ที่อาศัยช่องโหว่จากการเปลี่ยนแปลงภาษีและกฎการค้า โดยแฮกเกอร์จะพุ่งเป้าไปที่ผู้ค้าปลีกขนาดเล็กและขนาดกลางเป็นหลัก
ถึงเวลาอุดช่องโหว่ ก่อนระบบร่วงทั้งซัพพลายเชน
นายเอเดรียน เฮีย ย้ำเตือนว่า ผู้ค้าปลีกในเอเชียแปซิฟิกต้องมองเหตุการณ์ในยุโรปให้เป็น “สัญญาณเตือนล่วงหน้า” (Early Warning) ไม่ใช่แค่อ่านเป็นข่าวต่างประเทศที่ไกลตัว ระบบทำความเย็นอัจฉริยะและระบบปฏิบัติการ IoT อื่นๆ ภายในร้านค้า จำเป็นต้องมีมาตรฐานและกฎระเบียบด้านความปลอดภัยระดับเดียวกับการปกป้องข้อมูลการชำระเงินหรือข้อมูลส่วนบุคคลของลูกค้า
มาตรการรับมือที่ธุรกิจควรลงมือทำทันที ได้แก่
- การตรวจสอบ (Audit) อุปกรณ์ที่เชื่อมต่อเครือข่ายทั้งหมด
- ห้ามเปิดเผยอุปกรณ์เข้ากับอินเทอร์เน็ตสาธารณะโดยตรง
- บังคับใช้ระบบยืนยันตัวตนที่เข้มงวดสำหรับการเข้าถึงจากระยะไกล
- วางระบบแบ่งส่วนเครือข่าย (Network Segmentation) เพื่อป้องกันการลุกลามของมัลแวร์
- เตรียมแผนการปฏิบัติงานฉุกเฉิน (Incident Response Plan) เมื่อระบบถูกแทรกแซงหรือดัดแปลง
แม้ว่าสาเหตุเชิงลึกของการโจมตีที่ยุโรปยังอยู่ในขั้นตอนการสืบสวน แต่บทเรียนสำคัญที่วงการค้าปลีกต้องตระหนักไว้ตั้งแต่วันนี้คือ “หากอุปกรณ์ของคุณสามารถสั่งการและควบคุมจากระยะไกลได้ มันก็สามารถถูกโจมตีจากระยะไกลได้เช่นกัน”